
راهنمای حقوقی و فنی برای دارندگان کیف پول رمزارز
خودتان امضا کردهاید، اما شاید از محتوای واقعی آن بیخبر بودهاید.
اگر بعد از اتصال کیف پول به یک سایت، تأیید تراکنش یا امضای یک پیام، دارایی شما برداشت شده است، صرف وجود امضای دیجیتال به معنای منتفیبودن امکان شکایت نیست. برای پیگیری باید روشن شود دقیقاً چه مجوزی صادر شده، چه کسی از آن استفاده کرده، آیا امضا با فریب گرفته شده و کدام مدارک این زنجیره را نشان میدهد.
امضای تراکنش مخرب کیف پول؛ آیا میتوان شکایت کرد؟
پاسخ کوتاه: بله؛ در صورت برداشت دارایی پس از امضای تراکنش یا مجوز مخرب، امکان طرح شکایت و درخواست بررسی قضایی وجود دارد، حتی اگر امضا از کیف پول خودتان صادر شده باشد. اما «امکان شکایت» با «اثبات جرم»، «شناسایی مرتکب» و «بازگشت دارایی» فرق دارد. ادعای فریب، برداشت غیرمجاز یا تحصیل مال باید با واقعیات فنی و دلایل قابل بررسی پشتیبانی شود. ممکن است یک امضا از نظر شبکه معتبر باشد، ولی موضوع اختلاف این باشد که امضاکننده درباره ماهیت و آثار آن گمراه شده است.
این وضعیت با هکشدن کیف پول از طریق افشای عبارت بازیابی تفاوت دارد. در فیشینگ امضا، ممکن است کلید خصوصی هرگز از دستگاه خارج نشده باشد و بااینحال مجوزی ایجاد شده باشد که شخص دیگری بتواند از آن برای برداشت توکن استفاده کند. برای انتخاب مسیر صحیح، ابتدا باید نوع دسترسی یا امضا را تشخیص دهیم؛ بعد درباره حفظ دارایی باقیمانده و مدارک تصمیم بگیریم.
امضای معتبر در بلاکچین، همیشه به معنای رضایت آگاهانه نیست
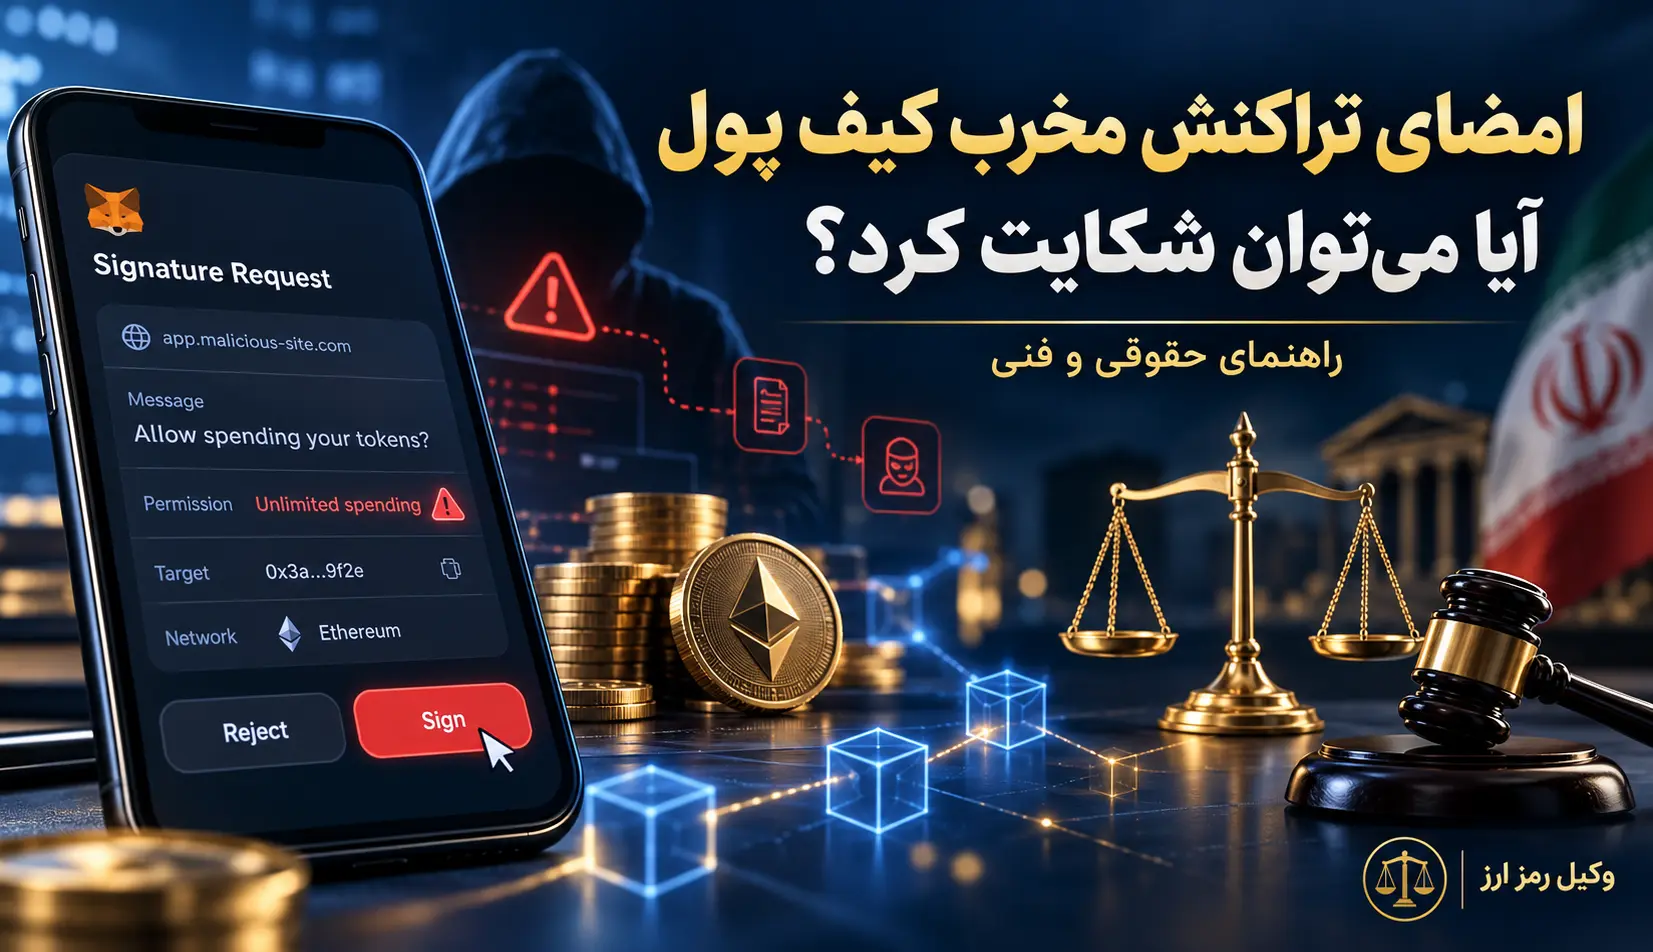
کیف پول وقتی امضا یا تراکنشی را تأیید میکند، از کلید مربوط به آدرس برای ایجاد تأیید رمزنگاریشده استفاده میشود. این تأیید ممکن است برای اجرای یک انتقال، اجازه استفاده قرارداد از توکنها یا اثبات مالکیت آدرس در یک برنامه غیرمتمرکز باشد. شبکه و قرارداد هوشمند معمولاً قواعد فنی امضا و مجوز را بررسی میکنند؛ آنها بهخودیخود تشخیص نمیدهند که صفحه وب چه وعدهای داده، کاربر چه چیزی دیده یا آیا کسی او را فریب داده است.
از منظر حقوقی، لازم است صحت انتساب عملیات، آگاهی از مفاد و آثار امضا و رفتار اشخاصی که از امضا سود بردهاند جدا بررسی شوند. اینکه تراکنش با کلید کیف پول معتبر اجرا شده، میتواند شاهد مهمی درباره وقوع عملیات باشد؛ اما بهتنهایی برای اثبات وجود توافق معتبر با دریافتکننده دارایی، فقدان فریب یا نبود رفتار مجرمانه کفایت نمیکند. برعکس، ادعای اینکه «متوجه نشدم چه چیزی را امضا کردم» نیز بهتنهایی دلیل اثبات جرم نیست.
مهمترین پرسش پرونده: در زمان امضا چه چیزی به شما نمایش داده شد، در واقع چه اختیاری صادر شد و چه پیوند مستندی میان آن اختیار و انتقال بعدی دارایی وجود دارد؟ پاسخ این سه پرسش معمولاً از بحث کلی «کیف پولم هک شد» دقیقتر است.
چه نوع امضا یا مجوزی باعث برداشت دارایی میشود؟
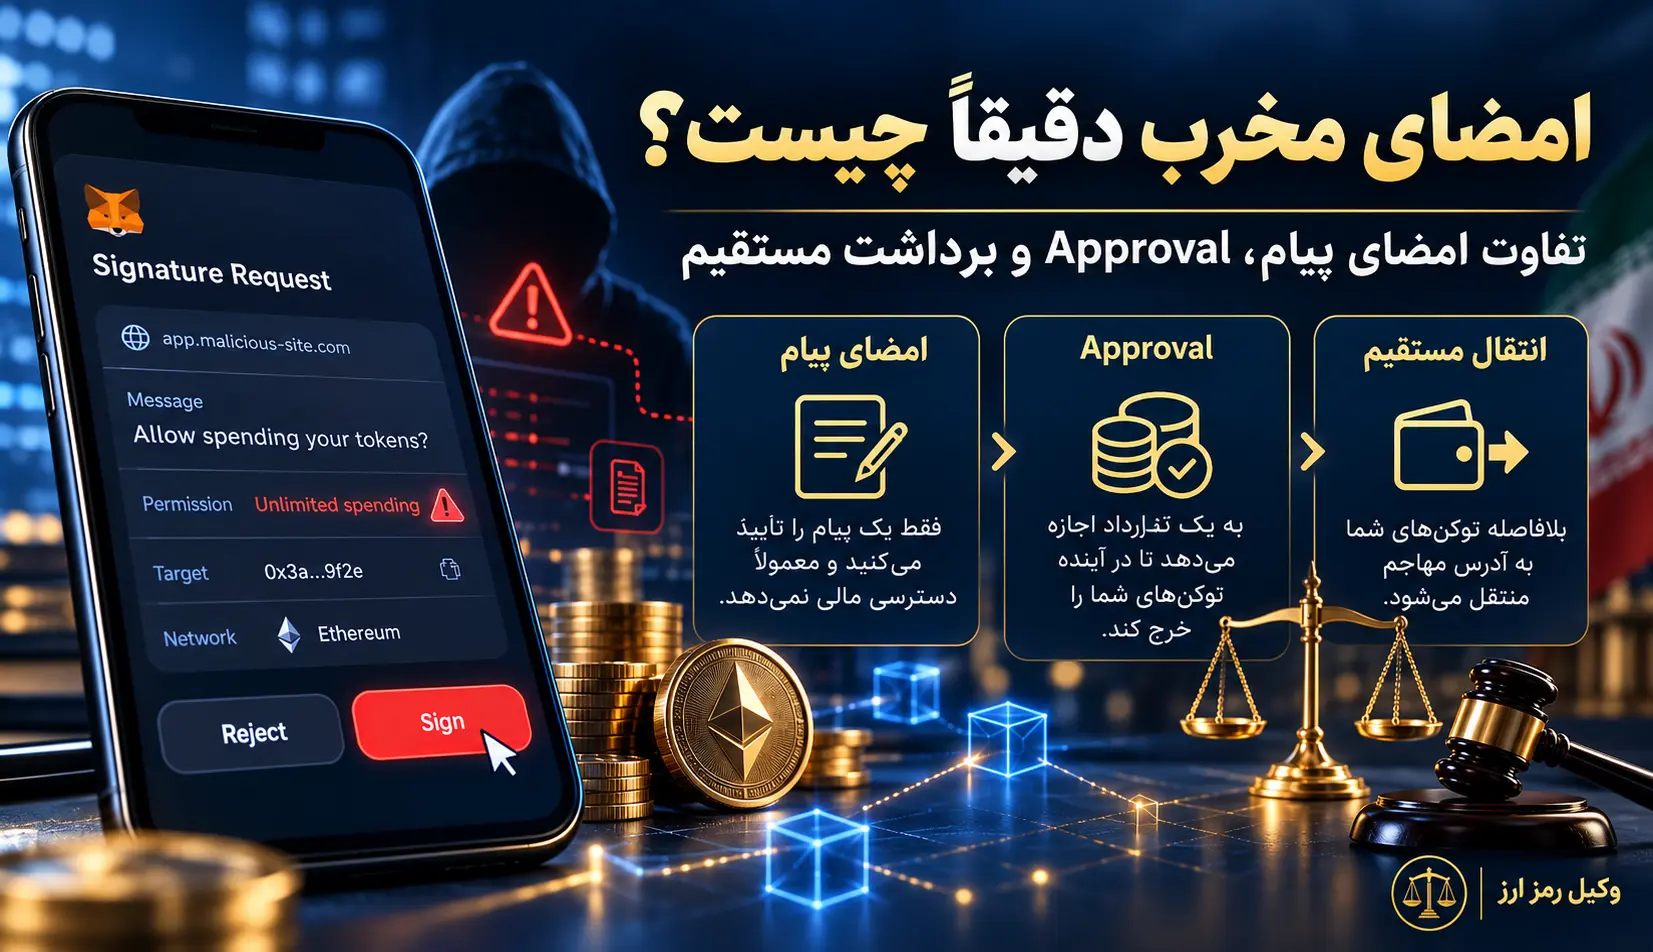
همه درخواستهایی که در صفحه کیف پول میبینید اثر یکسان ندارند. گاهی کاربر فقط دسترسی مشاهده آدرس میدهد؛ گاهی سقف برداشت یک توکن را تأیید میکند؛ و گاهی تراکنشی را میفرستد که مستقیماً دارایی را جابهجا میکند. در شبکههای سازگار با ماشین مجازی اتریوم، این تفاوتها برای تشخیص حادثه اهمیت ویژه دارد.
| نوع عملیات | اثر معمول | نکته پیگیری |
|---|---|---|
| اتصال کیف پول به سایت | شناساندن آدرس و برخی اطلاعات حساب به برنامه | اتصال بهتنهایی معادل مجوز برداشت توکن نیست. |
| تراکنش انتقال مستقیم | ارسال دارایی یا اجرای تابع قرارداد | هش تراکنش، گیرنده و محتوای فراخوانی بررسی شود. |
| مجوز ERC-20 یا Approve | اعطای سقف مصرف یک توکن به آدرس Spender | مجوز و برداشت بعدی با transferFrom ممکن است دو تراکنش جدا باشند. |
| امضای Permit / ERC-2612 | ایجاد اختیار بر پایه امضای پیام، بدون تراکنش اولیه کاربر | لازم است داده امضاشده و تراکنش استفاده از آن بررسی شود. |
| امضای ساختاریافته یا Permit2 | ممکن است مجوز مصرف را در چهارچوب قرارداد و پارامترهای مشخص فعال کند | نباید هر EIP-712 را مخرب فرض کرد؛ محتوا، قرارداد و مهلت اعتبار تعیینکنندهاند. |
| مجوز مدیریت NFT | بسته به استاندارد، اختیار جابهجایی توکن غیرمثلی را میدهد | باید مجوز اپراتور و رویدادهای انتقال مربوط بررسی شود. |
| افشای Seed یا کلید خصوصی | دسترسی مستقل شخص دیگر به کلید کنترل حساب | صرف لغو یک مجوز، خطر اصلی را برطرف نمیکند. |
در استاندارد ERC-20، تابع approve حد مجاز مصرف توکن را برای یک Spender تعیین میکند و تابع transferFrom میتواند در چارچوب مجوز و منطق قرارداد برای انتقال به کار رود. در ERC-2612، تابع permit اجازه میدهد برخی مجوزها از راه پیام امضاشده صادر شوند. استاندارد EIP-712 نیز روشی برای امضای داده ساختاریافته تعریف میکند؛ استفاده از آن به خودی خود نشانه کلاهبرداری نیست.
چرا ممکن است بعد از امضا، بلافاصله چیزی از کیف پول کم نشود؟
در برخی سناریوها ابتدا امضا یا مجوز دریافت میشود و برداشت در زمان دیگری انجام میگیرد. حتی ممکن است درخواست امضای اولیه در تاریخچه عمومی تراکنشهای شما دیده نشود، چون امضا خارج از زنجیره تولید شده است. آنچه بعدها روی شبکه ثبت میشود، تراکنش استفاده از امضا یا برداشت با مجوز است. بنابراین فاصله زمانی میان کلیک روی سایت و خالیشدن کیف پول، بهتنهایی ارتباط دو رویداد را رد نمیکند؛ البته اثبات این ارتباط به شواهد فنی نیاز دارد.
راهنمای رسمی MetaMask درباره فیشینگ امضا همین تمایز میان درخواست ظاهراً بیخطر و آثار واقعی امضای سوءاستفادهشده را توضیح میدهد.
از کجا بفهمیم برداشت با مجوز مخرب بوده یا نوع دیگری از سرقت رخ داده است؟
تشخیص را از مشاهده تراکنشهای خروجی آغاز کنید، اما به آن محدود نمانید. در جستوجوی رویدادها، شبکه را دقیق انتخاب کنید؛ آدرس یک کیف پول در چند شبکه ممکن است ظاهر مشابهی داشته باشد، ولی سابقه و قراردادهای هر شبکه مستقلاند. تاریخچه برنامه کیف پول، اعلانهای امضا، لاگ مرورگر و صفحهای که در زمان حادثه باز بوده نیز میتوانند قرائن مکمل باشند.
- شبکه و دارایی را تعیین کنید. نام توکن، نشانی قرارداد توکن، آدرس کیف پول و زمان تقریبی کاهش موجودی را ثبت کنید.
- تراکنش خروجی را در مرورگر بلاکچین مناسب همان شبکه ببینید. هش، زمان، فرستنده، گیرنده، وضعیت تراکنش و رویدادهای انتقال را ثبت کنید.
- به دنبال مجوز قبلی بگردید. رویداد Approval، مقدار Allowance و Spender را در ابزار قابلاعتماد یا با بررسی قرارداد مربوط ارزیابی کنید.
- تابع اجراشده را بررسی کنید. وجود
transferFromمیتواند قرینه استفاده از مجوز باشد؛ اما تشخیص دقیق به منطق توکن، قرارداد واسط و داده تراکنش وابسته است. - اگر Approval اولیه پیدا نشد، امضای خارج از زنجیره را هم بررسی کنید. در پروندههای Permit یا Permit2، ممکن است سابقه امضای اصلی در بخش تراکنشهای ارسالشده کیف پول ثبت نشده باشد.
- سناریوهای دیگر را کنار نگذارید. دسترسی به عبارت بازیابی، بدافزار، اختیار حساب صرافی یا انتقال مستقیم نیز میتوانند توضیح جایگزین باشند.
این بررسی مقدماتی برای فهم مسئله است؛ اثبات اینکه یک آدرس مشخص واقعاً توسط کلاهبردار کنترل میشده یا کدام تابع قرارداد موجب برداشت شده، ممکن است به تحلیل کارشناسی نیاز داشته باشد. برای آشنایی با نگهداری و ارزیابی مدارک، راهنمای امنیت فنی رمزارز و ادله دیجیتال نیز توضیحات مکملی دارد.
بعد از امضای مشکوک چه کار کنیم تا خسارت بیشتر نشود؟
بهترین اقدام به نوع خطر وابسته است. در وضعیتی که هنوز دارایی در معرض برداشت است، حفاظت فوری اهمیت دارد؛ در عین حال بهتر است مدارک قابلثبت را بدون دستکاری غیرضروری حفظ کنید. ترتیب زیر یک نقشه عمومی است و به معنی کافیبودن این مراحل برای همه کیف پولها و شبکهها نیست.
- ارتباط با صفحه مشکوک را متوقف کنید. درخواست امضای تازه را نپذیرید و از واردکردن رمز یا عبارت بازیابی در فرمهای ناشناس خودداری کنید. آدرس صفحه و پیام دریافتشده را پیش از بستن یا حذف، تا حد ایمن ثبت کنید.
- شواهد اولیه را نگه دارید. لینک فیشینگ، نام برنامه، تصویر صفحه امضا در صورت وجود، تاریخ، زمان، آدرس حساب، TxID و مکاتبات مرتبط را ذخیره کنید. اسناد اصلی را تغییر ندهید.
- مجوزهای مشکوک را در شبکه درست بررسی کنید. فقط از بخش رسمی کیف پول یا ابزارهای شناختهشدهای استفاده کنید که نشانی آنها را مستقل تأیید کردهاید. هدف، شناسایی Spender و اختیار فعال است؛ هر مجوز بزرگی الزاماً مجوز مخرب نیست.
- در صورت تأیید خطر و امکان فنی، مجوز را لغو کنید. در برخی شبکهها لغو مجوز نیازمند تراکنش و کارمزد است. لغو موفق مجوز میتواند برداشتهای آتی مبتنی بر همان اختیار را محدود کند، اما تراکنش تأییدشده پیشین را بازنمیگرداند.
- اگر مجوز از نوع امضای پیام یا Permit2 است، فقط به فهرست ساده Approval اکتفا نکنید. وضعیت اعتبار امضا، مجوز پایه و روش ابطال متناسب با قرارداد باید کنترل شود؛ پاسخ یک ابزار برای همه پیادهسازیها یکسان نیست.
- در صورت ظن جدی به افشای کلید یا آلودگی دستگاه، مسیر حفاظت را تغییر دهید. با دستگاه و محیط امن، کیف پول تازه با عبارت بازیابی جدید بسازید و جابهجایی دارایی باقیمانده را با توجه به ریسک برداشت فوری بررسی کنید. انتقال شتابزده از دستگاه آلوده خود میتواند خطرناک باشد.
- اگر نشانهای از ورود وجوه به یک صرافی وجود دارد، اطلاعات آن را حفظ کنید. هش و مسیر انتقال را به پشتیبانی رسمی مرتبط گزارش دهید و برای درخواستهای رسمی نگهداری داده یا استعلام، مسیر قضایی را بررسی کنید.
- برای «بازیابی تضمینی» به افراد ناشناس پول ندهید. هیچ شخصی برای تحلیل تراکنش عمومی به Seed Phrase شما نیاز ندارد؛ درخواست عبارت بازیابی برای پسگرفتن رمزارز، علامت خطر جدی است.
هشدار: قطع اتصال سایت از کیف پول با لغو مجوز برداشت یکی نیست. طبق راهنمای رسمی MetaMask درباره لغو مجوز توکن، Disconnect نمیتواند بهتنهایی مجوزهای قبلی قرارداد را از بین ببرد. همچنین لغو مجوز جایگزین تعویض کلیدی که واقعاً افشا شده نیست.
اگر هنوز درباره نوع رخداد اطمینان ندارید، مقاله ولت من هک شده؛ باید چه کار کنم؟ تفاوت سناریوهای افشای کلید، بدافزار و مجوز مخرب را در چارچوب گستردهتری بررسی میکند.
مسئولیت حقوقی برداشت با امضای مخرب در قانون ایران چگونه بررسی میشود؟
برای تحلیل حقوقی باید رویداد فنی را به رفتار قابل انتساب به اشخاص تبدیل کرد. در قانون ایران، عنوان «امضای مخرب کیف پول» بهتنهایی نام یک جرم مستقل نیست. بسته به نحوه فریب، دسترسی به دادهها، استفاده از سامانه و تحصیل دارایی، ممکن است قواعدی از قانون جرایم رایانهای یا مقررات دیگر مطرح شوند. تعیین عنوان دقیق بر عهده مرجع قضایی است و نمیتوان صرفاً از روی واژه «هک» یا تصویر موجودی صفر، ارتکاب جرم مشخصی را قطعی دانست.
ماده ۱۳ قانون جرایم رایانهای و تحصیل مال از طریق سامانه
متن قانون جرایم رایانهای با اصلاحات بعدی در ماده ۱۳ به تحصیل وجه، مال، منفعت یا امتیازات مالی برای خود یا دیگری از طریق رفتار غیرمجاز در سامانههای رایانهای یا مخابراتی میپردازد. در پرونده امضای فریبکارانه، اگر شواهد نشان دهند فردی با سازوکار غیرمجاز از امضا و قرارداد برای برداشت و تحصیل مال استفاده کرده، بررسی امکان انطباق رفتار با این ماده میتواند موضوع درخواست یا تحلیل حقوقی باشد.
بااینحال، صرف برداشت رمزارز یا وجود قرارداد هوشمند مخرب اثباتکننده تمام عناصر ماده ۱۳ نیست. باید عمل مرتکب، وصف غیرمجازبودن، نحوه تحصیل مال، رابطه سببیت و در صورت لزوم عنصر روانی بررسی شوند. بیان قطعی «هر Approval مخرب کلاهبرداری رایانهای است» از نظر حقوقی دقیق نیست.
مواد ۱ و ۱۲ چه زمانی ارتباط دارند؟
ماده ۱ قانون جرایم رایانهای به دسترسی غیرمجاز به دادهها یا سامانههای حفاظتشده مربوط است. اگر شخصی بدون اجازه به سامانه یا داده حفاظتشده دسترسی یافته، بررسی شرایط این ماده ممکن است مطرح شود. اما در حالتی که کاربر فقط یک پیام مجوز را امضا کرده، نمیتوان صرفاً از آن نتیجه گرفت که حتماً دسترسی غیرمجاز به دستگاه یا حساب رخ داده است.
ماده ۱۲ درباره ربودن غیرمجاز داده متعلق به دیگری است. این ماده نیز با جابهجایی هر دارایی رمزارزی یکسان نیست و باید دید موضوع ادعا واقعاً ربایش داده است یا برداشت دارایی از سازوکار مجوز و قرارداد. تفکیک این موضوع از همان ابتدا از انتخاب شتابزده عنوان اتهامی جلوگیری میکند.

امضای الکترونیکی در قانون تجارت الکترونیکی به چه معناست؟
قانون تجارت الکترونیکی در ماده ۱۰ شرایط امضای الکترونیکی مطمئن را مطرح میکند و در مواد مرتبط، درباره ارزش ادله الکترونیکی قواعدی دارد. وجود یک امضای رمزنگاریشده در بلاکچین نباید بدون بررسی ماهیت داده، شرایط قانونی و موضوع اختلاف، معادل قطعی تحقق همه آثار امضای الکترونیکی مطمئن یا رضایت آگاهانه برای واگذاری دارایی فرض شود.
به بیان ساده، بحث پرونده این نیست که آیا نرمافزار میتواند امضا را از لحاظ رمزنگاری بررسی کند؛ بحث این است که چه چیزی امضا شده، اختیار ناشی از آن چه بوده و آیا رفتار طرف مقابل از نظر قانونی مجاز بوده است. همانطور که اعتبار فنی امضا، وقوع فریب را خودکار اثبات نمیکند، استفاده از امضای معتبر نیز بهتنهایی هر ادعای فریب را منتفی نمیسازد.
شواهد دیجیتال در دادسرا چگونه اهمیت پیدا میکنند؟
مواد ۳۴، ۴۹ و ۵۰ قانون جرایم رایانهای به ترتیب با حفظ دادههای مورد نیاز تحقیق و مباحث صحت، تمامیت و استنادپذیری دادهها ارتباط دارند. آییننامه جمعآوری و استنادپذیری ادله الکترونیکی نیز چارچوبی برای حفظ و مدیریت ادله ارائه میکند. نتیجه عملی برای صاحب کیف پول این است که اسناد باید با زمان، منشأ و نسخه اصلی قابل پیگیری باشند؛ صرف مجموعهای از تصاویر بدون زمینه لزوماً برای انتساب رفتار به شخص مشخص کافی نیست.
ملاحظه حقوقی: در پروندهای که کاربر واقعاً انتقالی را با اطلاع از گیرنده و مبلغ انجام داده و بعداً از معامله ناراضی شده است، تحلیل با موردی که امضای «دریافت هدیه» ظاهراً بیضرر بوده ولی امکان برداشت گسترده ایجاد کرده، تفاوت اساسی دارد. نتیجه هر دو را نمیتوان یکسان فرض کرد.
مسئولیت با صاحب کیف پول است، طراح سایت، قرارداد یا صرافی؟
پرسش «چون خودم امضا کردم، مقصر من هستم؟» پاسخ یککلمهای ندارد. مسئولیت کیفری شخصی است و انتساب آن به هر شخص به ارکان قانونی و دلایل مربوط نیاز دارد. از سوی دیگر، ارزیابی مسئولیت مدنی یا امکان مطالبه خسارت ممکن است بر پایه تعهدات، رابطه سببیت، قواعد مسئولیت و وضعیت اشخاص متفاوت باشد.
شخصی که امضا کرده است
امضاکننده باید درباره نحوه انجام عملیات، دسترسی خود به دستگاه و اطلاعاتی که هنگام امضا دیده توضیح دهد. این توضیح ممکن است به روشنشدن واقعیت کمک کند، ولی «اشتباه امنیتی» بهطور خودکار به معنی از بین رفتن همه حقوق شخص یا پذیرش آگاهانه انتقال دارایی به کلاهبردار نیست. میزان آگاهی و رفتار واقعی او موضوع بررسی شواهد است، نه برچسبی که پیشاپیش تعیین شود.
طراح صفحه فیشینگ یا دریافتکننده مجوز
اگر شخصی عمداً صفحه جعلی ساخته، آثار درخواست امضا را پنهان کرده یا از اختیار حاصل برای تحصیل غیرمجاز دارایی استفاده کرده باشد، نقش او باید از راه مدارک فنی، ارتباط با دامنه یا حساب، تراکنشها و سایر قرائن بررسی شود. صرف شباهت یک آدرس به آدرس منتشرشده در شبکههای اجتماعی یا برچسبگذاری یک مرورگر بلاکچین، برای شناسایی قطعی شخص حقیقی کافی نیست.
کیف پول، پلتفرم یا قرارداد واسط
وجود باگ، نقص اطلاعرسانی یا رابط کاربری گمراهکننده ممکن است بحث مسئولیت یک ارائهدهنده خدمت را مطرح کند، ولی این امر نیازمند بررسی رابطه حقوقی، کنترل واقعی آن ارائهدهنده بر عملیات، تعهدات، نقص مورد ادعا و رابطه آن با خسارت است. نمیتوان گفت هر کیف پولی که اجازه امضا داده، خودبهخود مسئول جبران سرقت است؛ همانطور که نباید مسئولیت احتمالی اشخاص مرتبط را بدون تحقیق کنار گذاشت.
صرافی مقصد
وقتی مسیر دارایی به حسابی در یک صرافی متمرکز برسد، ممکن است اطلاعات حساب، سوابق واریز و برداشت یا مدارک شناسایی تحت ضوابط آن پلتفرم و قوانین مرتبط قابل بررسی باشد. اما وجود تراکنش به آدرس شناختهشده یک صرافی، بهتنهایی اثبات نمیکند چه شخصی واریز را انجام داده یا آیا امکان توقف دارایی باقی است. در موارد فرامرزی نیز محدودیتهای صلاحیت، همکاری و اجرای درخواستها اهمیت دارند.
برای اثبات فریب در امضای تراکنش یا مجوز، چه مدارکی لازم است؟
مدرک خوب فقط وقوع برداشت را نشان نمیدهد؛ باید به روشنشدن منشأ درخواست امضا، محتوای واقعی اختیار، نحوه استفاده از آن و انتساب رفتار به اشخاص کمک کند. مدارک را در قالب یک خط زمانی مرتب کنید: پیش از امضا، لحظه امضا، زمان نخستین استفاده از مجوز، برداشت و انتقالهای بعدی.
| مدرک | چه چیزی را روشن میکند؟ | محدودیت |
|---|---|---|
| TxID، شبکه و رویدادهای تراکنش | وقوع عملیات، زمان، آدرسها و انتقال توکن | معمولاً هویت واقعی صاحب آدرس را ثابت نمیکند. |
| آدرس قرارداد توکن و Spender | طرف مجازشده و محدوده اختیار | برای انتساب به شخص حقیقی به قرائن تکمیلی نیاز است. |
| تصویر صفحه امضا، داده امضاشده، تاریخچه کیف پول | آنچه کاربر دیده یا چه پیام و اختیاری امضا شده | تصویر تنها ممکن است تمام داده فنی را نشان ندهد. |
| URL فیشینگ، پیام دعوت، چت یا تبلیغ | شیوه جلب اعتماد و احتمال گمراهسازی | هویت فرستنده و اصالت محتوا باید بررسی شود. |
| فایل اصلی، زمانها و نسخههای محفوظ | منشأ و تمامیت ادله | فایل دستکاریشده یا فاقد سابقه ارزش محدودتری دارد. |
| گردش تراکنشهای بعدی و داده صرافی | مسیر حرکت دارایی و سرنخهای شناسایی | ردیابی روی زنجیره مساوی با بازگرداندن پول نیست. |
چگونه مدارک را طوری حفظ کنیم که در آینده قابل بررسی باشند؟
- از مکاتبات، آدرس دامنه، زمان تقریبی حادثه و تصویر صفحه امضا یک نسخه اولیه تهیه کنید؛ تصویر دارای برش یا نشانهگذاری را جایگزین نسخه اصلی نکنید.
- هش هر تراکنش، آدرسها، نام شبکه و نشانی صفحه مشاهده تراکنش را کنار هم ثبت کنید؛ فقط به تصویر کوچک موجودی کیف پول بسنده نکنید.
- اگر فایلهای دیجیتال، ایمیل یا گزارشهای رسمی برنامه در دسترساند، نسخه اصلی و سوابق زمانی را تا حد امکان حفظ کنید.
- برای دستهبندی مدارک، توضیح شخصی خود را از داده خام جدا نگه دارید: «در ساعت مشخص پیام را دیدم» یک گزارش واقعه است، اما «مالک آدرس قطعاً فلانی است» نیاز به دلیل مستقل دارد.
- هر اقدامی که حساب یا داده را پاک میکند، از جمله ریست کامل دستگاه، باید با ضرورت امنیتی و حفظ ادله سنجیده شود. از دسترسی غیرمجاز به حساب طرف مقابل برای جمعآوری مدرک خودداری کنید.
برای شناخت فرایند ردیابی آدرس کیف پول در پروندههای رمزارزی میتوان از راهنمای مکمل سایت استفاده کرد. توجه داشته باشید که تحلیل عمومی تراکنش با دستور قضایی برای دریافت داده اشخاص از ارائهدهندگان خدمات یکسان نیست.
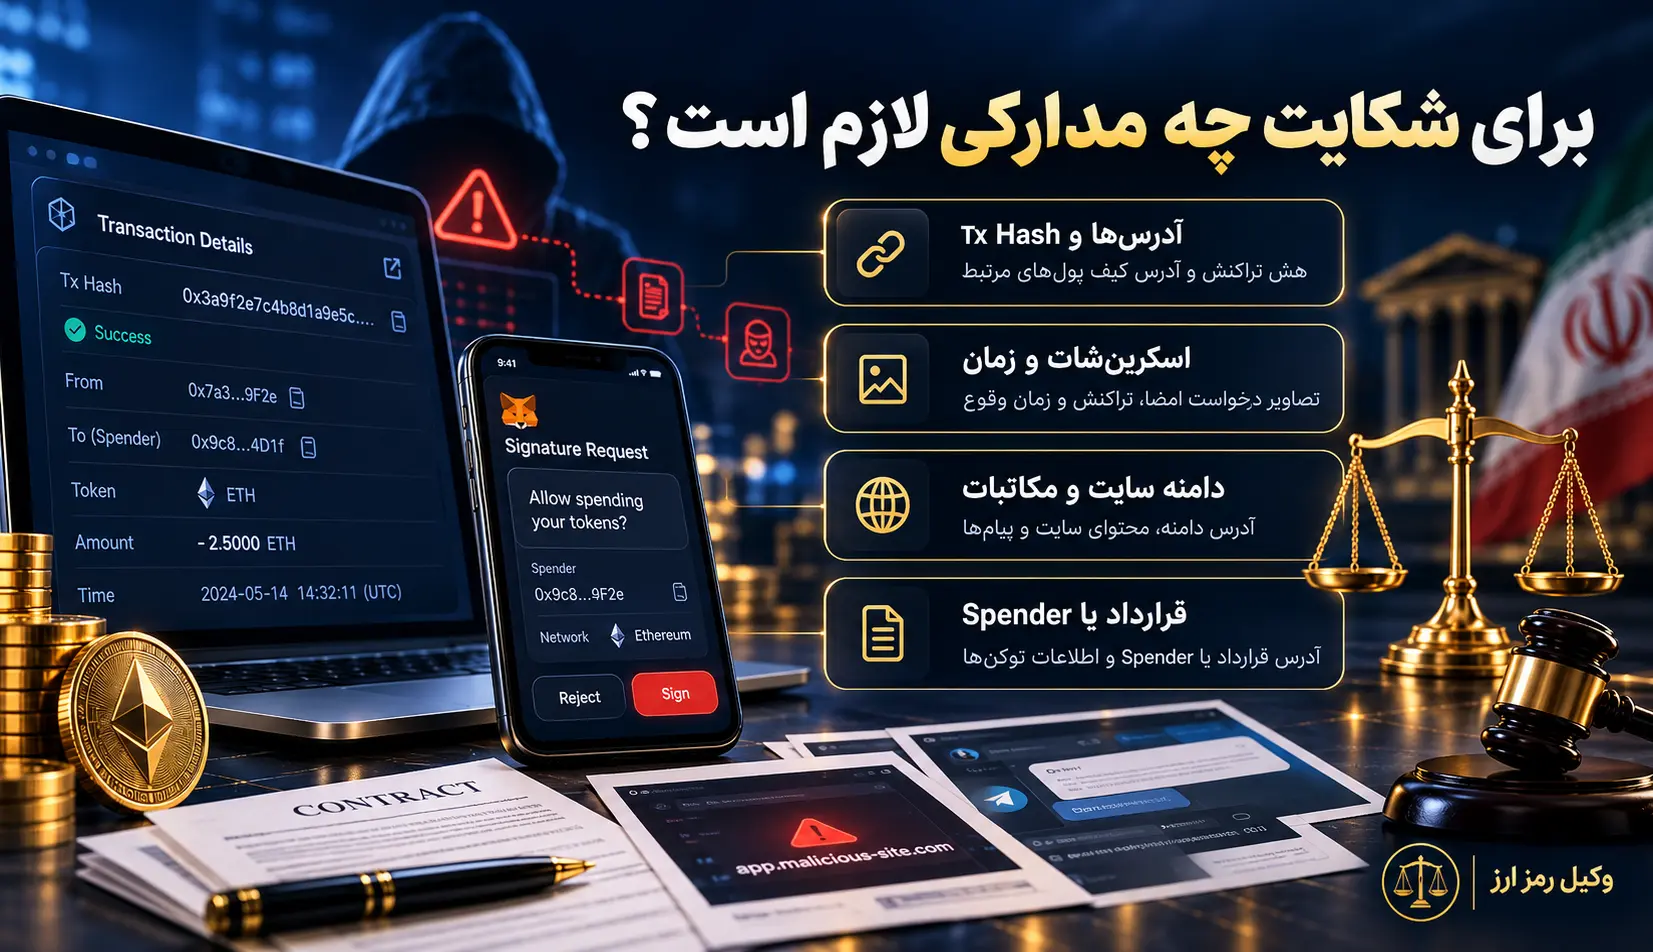
چه شواهدی فریب را از یک اشتباه معمولی در تراکنش جدا میکند؟
این پرسش نقطه اصلی تمایز مقاله حاضر با راهنماهای عمومی سرقت کیف پول است. وقتی کاربر خودش دکمه Sign یا Confirm را زده، استدلال پرونده نباید بر انکار ساده امضا بنا شود، مگر واقعاً انتساب امضا محل اختلاف باشد. باید نشان داد درخواست چگونه ارائه شده و آیا اثر واقعی آن با موضوع اعلامشده به کاربر تفاوت داشته است.
برای نمونه، فرض کنید صفحهای به کاربر وعده میدهد با امضای یک پیام صرفاً واجد شرایط دریافت ایردراپ میشود. اگر داده امضاشده در واقع اختیار مصرف توکن ایجاد کرده و دارایی بعداً از همان مسیر برداشت شده باشد، تفاوت میان وعده صفحه و محتوای فنی مجوز، قرینه مهمی برای بررسی فریب است. اما این فقط یک مثال آموزشی فرضی است؛ در پرونده واقعی باید نسخه صفحه، پیام امضا، تابع قرارداد، رویدادهای زنجیرهای و اتصال منطقی آنها بررسی شوند.
قرائن قابل توجه میتوانند شامل جعل نشانی و هویت سایت معتبر، اعلام کاربرد نادرست برای امضا، مخفیکردن مقدار یا مخاطب مجوز، فشار به تأیید فوری، مکاتبهای که کاربر را به سایت مشکوک هدایت کرده و برداشت از سوی همان سازوکار مجوز باشند. هیچکدام از این موارد بهتنهایی حکم محکومیت نیستند؛ مجموعه آنها باید با دفاع طرف مقابل و شواهد متعارض سنجیده شود.
در مقابل، اگر کاربر در یک معامله واقعی، مبلغ و گیرنده را آگاهانه تأیید کرده و اختلاف بر سر انجام تعهدات بعدی است، ممکن است تحلیل بیشتر به رابطه قراردادی یا رفتار فریبکارانه مستقل مربوط باشد تا «مجوز مخرب». تفکیک این حالتها از ثبت عنوانهای کلی و نادرست جلوگیری میکند.
مراحل پیگیری و ثبت شکایت پس از سرقت با مجوز مخرب
طرح شکایت مستلزم آن نیست که از ابتدا هویت واقعی صاحب آدرس مقصد را بدانید. آنچه اهمیت دارد ارائه شرح منظم واقعه و مدارکی است که امکان تحقیق درباره رفتار، اشخاص و مسیر دارایی را فراهم میکند. در ایران، مسیر رسیدگی معمولاً با ثبت شکواییه و ارجاع به مرجع قضایی صالح آغاز میشود و در صورت لزوم، بررسی تخصصی توسط ضابط و کارشناسان انجام خواهد شد؛ صلاحیت و دستورات لازم باید در پرونده تعیین شود.
- شرح واقعه را زمانمند بنویسید. توضیح دهید از چه طریقی به سایت یا برنامه رسیدهاید، چه وعدهای دیدهاید، چه درخواستی را امضا کردهاید و چه زمانی از برداشت آگاه شدهاید.
- مدارک مالی و زنجیرهای را تفکیک کنید. آدرس کیف پول، شبکه، نام دارایی، مقدار تقریبی با واحد درست، هش تراکنش و رابطه احتمالی مجوز با برداشت را ارائه کنید؛ برآوردهای شخصی را به جای عدد قطعی ننشانید.
- درباره عنوان اتهامی با توجه به عناصر آن تصمیم بگیرید. رفتار را دقیق شرح دهید و تشخیص نهایی عنوان قانونی را به رسیدگی قضایی واگذار کنید. صرف افزودن نام چند جرم به شکواییه، نقص مدرک را جبران نمیکند.
- از مسیر ثبت قضایی مجاز استفاده کنید. مدارک را برای تنظیم و ثبت شکواییه در سازوکار رسمی خدمات قضایی آماده کنید. اگر وضعیت فوری است، موضوع ضرورت حفظ دادهها و پیشگیری از ازبینرفتن شواهد را نیز مطرح کنید.
- درخواستهای فنی را مشخص کنید. در صورت ارتباط، بررسی قرارداد، نحوه اعطای مجوز، ارتباط دامنه با اشخاص، زنجیره نقلوانتقال و استعلام از سرویسها یا صرافیهای مرتبط میتواند موضوع درخواست کارشناسی یا قضایی باشد.
- مسیر جبران خسارت را جدا ارزیابی کنید. حتی در صورت احراز وقوع رفتار مجرمانه، شناسایی شخص یا دارایی قابل دسترس، امکان اعمال تصمیم قضایی و اجرای آن موضوعات مستقلی هستند.
اگر به ساختار شکواییه نیاز دارید، مطلب تنظیم شکواییه برای شکایت سرقت ارز دیجیتال مکمل این بخش است. همچنین تفاوت مسیر کیفری و حقوقی در سرقت رمزارز را باید بر اساس وضع شخص مورد شکایت، نوع خواسته و مدارک واقعی سنجید.
اگر بخشی از دارایی به صرافی خارجی منتقل شده باشد چه میشود؟
مسیر انتقال عمومی میتواند سرنخهایی از رسیدن دارایی به یک خدمت متمرکز نشان دهد، اما این موضوع معادل شناسایی صاحب حساب یا تضمین مسدودی نیست. سیاست خدماتدهنده، محل استقرار او، همکاری با درخواست معتبر و قابلیت دسترسی به داده یا مال در نتیجه اثر دارند. در چنین وضعی، مستندسازی سریع مسیر و گزارش رسمی به پشتیبانی واقعی پلتفرم ممکن است مفید باشد؛ درخواستهای رسمی مستلزم بررسی حقوقی مستقلاند.
آیا میتوان بدون دانستن نام کلاهبردار اقدام کرد؟
نامعلومبودن هویت طرف مقابل مانع مطلق ثبت گزارش یا طرح شکایت درباره یک رویداد مستند نیست. بااینحال، هرچه پیوند میان آدرسها، وبسایت فیشینگ، پیامهای دریافتی و اشخاص واقعی ضعیفتر باشد، تشخیص مرتکب و وصول خسارت دشوارتر میشود. بهتر است در شکواییه میان واقعیتهای مشاهدهشده، احتمالهای کارشناسی و برداشت شخصی صریحاً تمایز وجود داشته باشد.
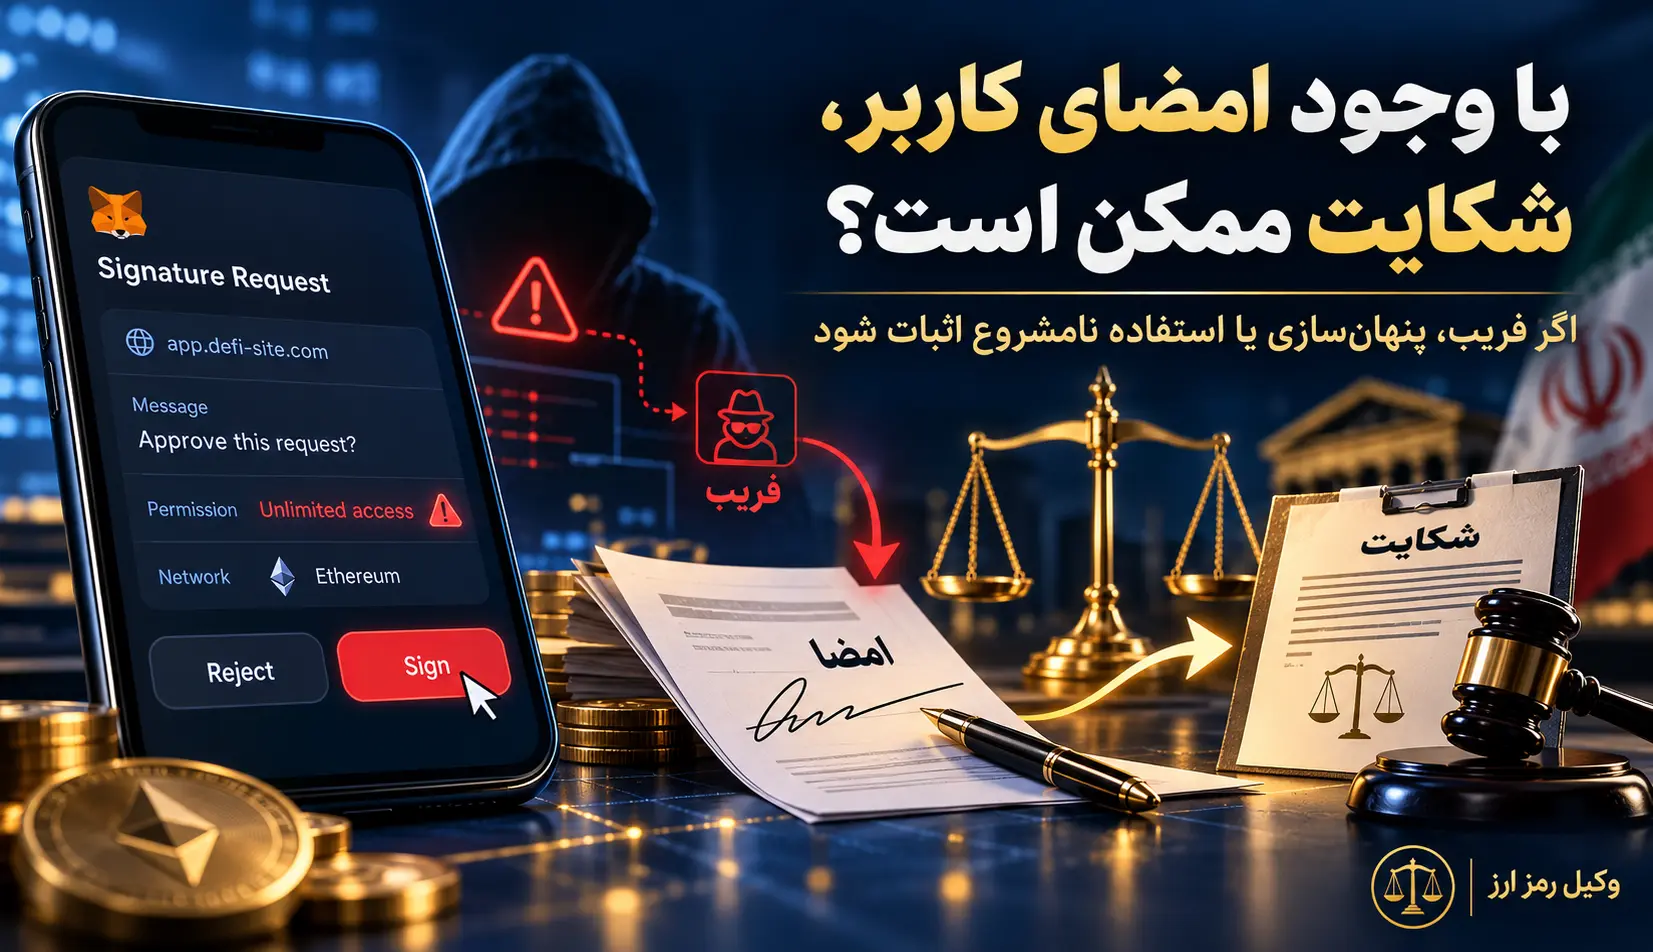
اشتباهاتی که میتوانند خطر مالی یا ضعف پرونده را بیشتر کنند
- پاککردن ردپا: حذف چت، پاککردن مرورگر یا ریست دستگاه پیش از ذخیره ایمن اطلاعات ممکن است بخشی از قرائن را از بین ببرد.
- اعتماد دوباره به لینک مهاجم: سایت فیشینگ ممکن است صفحه جعلی «لغو مجوز» نیز نمایش دهد؛ هر امضای تازه باید مستقل بررسی شود.
- یکیدانستن آدرس و هویت: آدرس بلاکچینی شناسه فنی است؛ برای انتساب به شخص، دلایل دیگر لازم میشود.
- پنهانکردن اینکه خودتان امضا کردهاید: بیان ناقص واقعیت میتواند در تطبیق با داده زنجیرهای مشکل ایجاد کند. بهتر است دقیق و مستند شرح دهید چه چیزی دیده و چه چیزی تأیید کردهاید.
- تمرکز فقط بر TxID برداشت: در پرونده مجوز مخرب، رویداد Approval، Spender، محتوای امضا و واسطهای که استفاده کردهاند ممکن است به همان اندازه مهم باشند.
- پرداخت هزینه به مدعیان بازیابی تضمینی: ادعای بازگرداندن قطعی تراکنش تأییدشده بدون شواهد معتبر، علامت خطر است.
پرسشهای متداول درباره امضای مخرب کیف پول و امکان شکایت
آیا وقتی دکمه Confirm را خودم زدهام، دیگر نمیتوانم شکایت کنم؟
خیر؛ خودِ تأیید فنی مانع مطلق بررسی قضایی نیست. باید معلوم شود مفاد واقعی عملیات چه بوده، آیا کاربر آگاهی و رضایت متناسب داشته و آیا شخص دیگری از راه فریب یا رفتار غیرمجاز دارایی تحصیل کرده است. پذیرش نهایی ادعا وابسته به مدارک پرونده است.
آیا تمام امضاهای EIP-712 یا پیامهای Sign خطرناکاند؟
خیر. این استانداردها و روشها برای کاربردهای مشروع هم استفاده میشوند. خطر از قرارداد، مخاطب اختیار، محتوای داده، دامنه درخواستکننده و نحوه استفاده ناشی میشود؛ نه از صرف عنوان EIP-712 یا وجود دکمه Sign.
اگر هنوز موجودی کم نشده، لازم است اقدامی انجام دهم؟
اگر امضای مشکوکی صادر کردهاید، بهتر است بدون امضای درخواستهای تازه، نوع آن و مجوزهای فعال را بررسی کنید. برخی مجوزها امکان استفاده بعدی دارند. در عین حال، هر امضای پیام به معنای اختیار برداشت نیست و اقدام باید با نوع امضا متناسب باشد.
آیا Revoke دارایی سرقتشده را برمیگرداند؟
خیر. لغو مجوز برای قطع یا محدودکردن اختیار آینده است. انتقالی که قبلاً روی شبکه نهایی شده، با لغو همان مجوز معکوس نمیشود. پیگیری خسارت و شناسایی دارایی یا مرتکب مسیر متفاوتی دارد.
اگر عبارت بازیابی من افشا شده باشد، لغو Approval کافی است؟
خیر. شخص دارنده عبارت بازیابی میتواند کنترل کلیدها را به دست آورد. در چنین وضعیتی باید کیف پول تازه و محیط امن بررسی شود و امنیت دارایی باقیمانده در اولویت قرار گیرد؛ اتکا به لغو یک Spender مشکل اصلی را حل نمیکند.
آیا فقط با TxID میتوان فرد سارق را شناخت؟
TxID تراکنش و آدرسهای درگیر را قابل ردیابی میکند، اما عموماً هویت واقعی پشت آدرس را ثابت نمیکند. ارتباط با حساب صرافی، دامنه، گفتوگوها یا دادههایی که طبق روال قانونی دریافت میشوند میتواند در انتساب نقش داشته باشد.
اگر امضای مخرب خارج از زنجیره انجام شده باشد و TxID نداشته باشم چه کنم؟
نبود هش برای خودِ امضای خارج از زنجیره غیرعادی نیست. داده پیام امضاشده، سابقه درخواست در برنامه، دامنه، مکاتبات و تراکنش استفاده از مجوز در صورت وقوع میتوانند جایگاه مهمی در بازسازی رخداد داشته باشند.
آیا میتوان هم شکایت کیفری کرد و هم خسارت را مطالبه کرد؟
امکان و روش پیگیری کیفری و مطالبه ضرر و زیان تابع ماهیت دعوا، شخص طرف مقابل، دلایل و قواعد شکلی مربوط است. نباید بدون ارزیابی پرونده، طرح همزمان هر دو مسیر را همیشه بهترین یا الزامیترین انتخاب دانست.
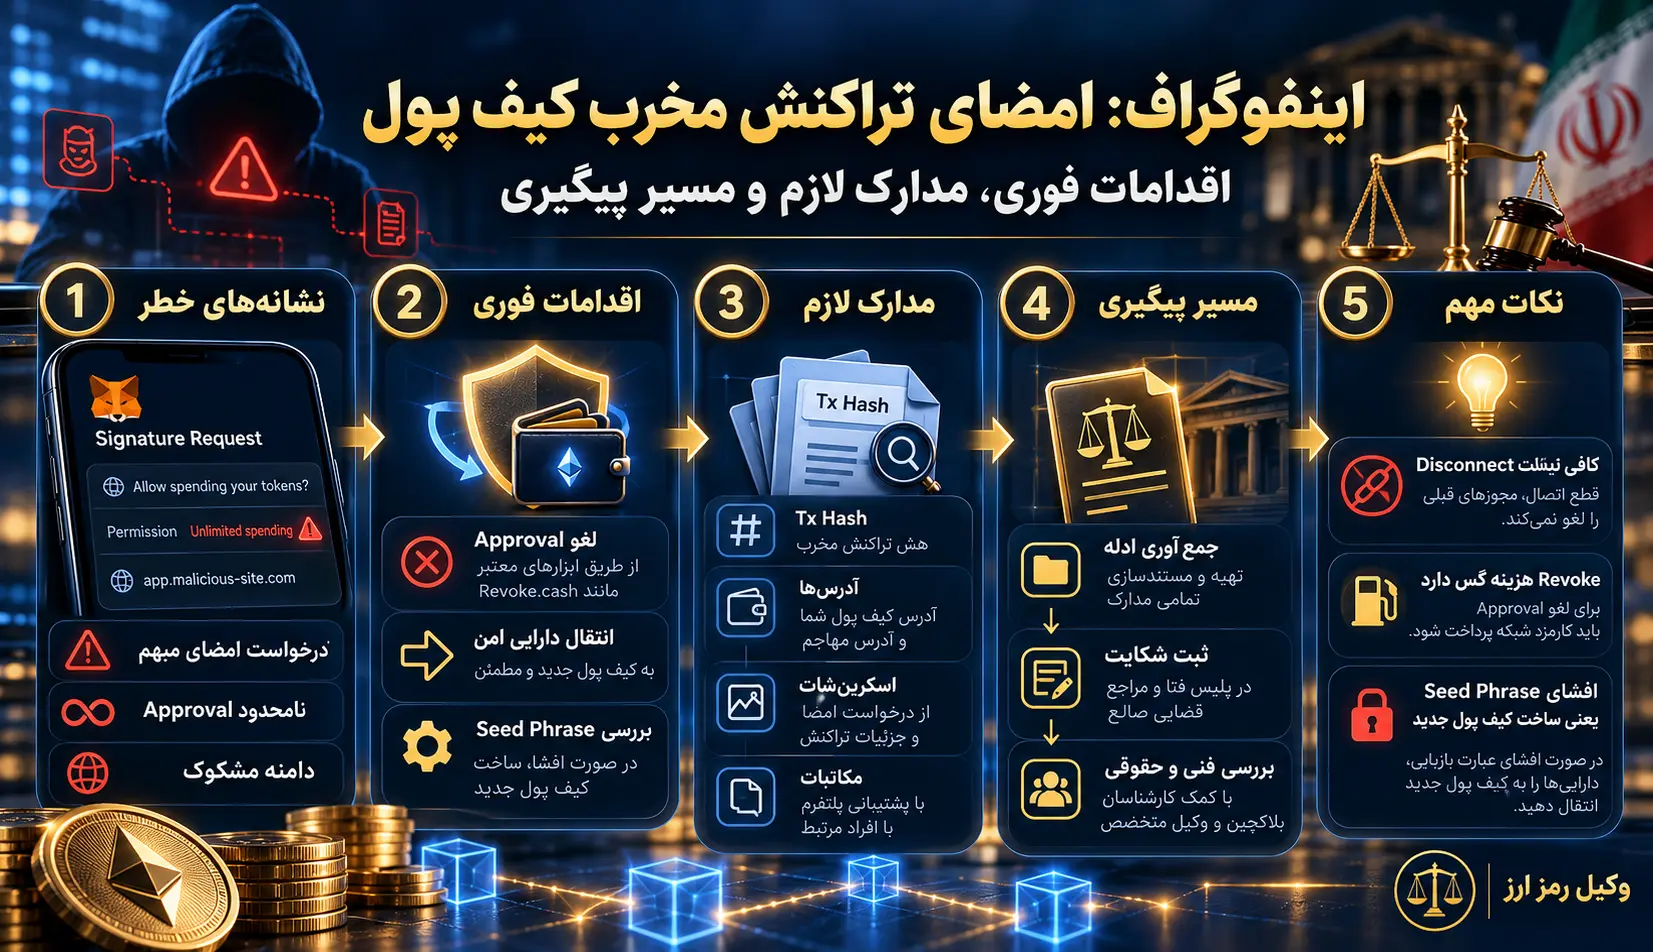
در نهایت برای پیگیری یک امضای مخرب چه چیزی تعیینکننده است؟
معتبر بودن یک امضا از دید شبکه، پایان تحلیل حقوقی نیست. در پرونده برداشت با مجوز مخرب، باید زنجیرهای قابل بررسی شکل بگیرد: چه درخواست و وعدهای مطرح شد، کاربر چه چیزی امضا کرد، اختیار دقیقاً به چه قراردادی داده شد، چه زمانی و چگونه از آن استفاده شد و دارایی به کجا رفت. هرچه این پیوند روشنتر و مستندتر باشد، بررسی عنوان حقوقی و درخواست تحقیق هدفمند نیز دقیقتر خواهد بود.
در عین حال، نباید امید غیرواقعی به بازگشت خودکار رمزارز ایجاد کرد. حفاظت از دارایی باقیمانده، نگهداری شواهد اصلی، تشخیص نوع عملیات و ارزیابی حقوقی مستقل، چهار اقدام مکملاند؛ هیچکدام جای دیگری را بهطور کامل نمیگیرد.
مدارک امضای مشکوک را دارید و میخواهید مسیر حقوقی آن بررسی شود؟
پیش از درخواست بررسی تخصصی، آدرس کیف پول و شبکه، هشهای مرتبط، صفحه یا پیام درخواست امضا و یک شرح کوتاه از زمان حادثه را آماده کنید. این اطلاعات به تشخیص تفاوت میان مجوز مخرب، افشای کلید و اختلاف ناشی از یک انتقال عادی کمک میکنند؛ اما نتیجه پرونده یا امکان بازیابی دارایی از پیش تضمین نمیشود.
مشاهده گزینههای رزرو مشاوره حقوقی رمزارز
تکمیل مدارک شکایت
بررسی مسیر وجوه
منابع قانونی و فنی این راهنما
برای بررسی جزئیات فنی مجوزها و مبانی حقوقی ادله، میتوانید مستندات اصلی زیر را مطالعه کنید. انطباق قوانین با یک پرونده مشخص، مستلزم بررسی زمان وقوع رویداد و شرایط همان پرونده است.
- سامانه ملی قوانین — قانون جرایم رایانهای با اصلاحات و الحاقات
- مرکز پژوهشهای مجلس — قانون تجارت الکترونیکی
- مرکز پژوهشهای مجلس — آییننامه جمعآوری و استنادپذیری ادله الکترونیکی
- Ethereum Improvement Proposals — ERC-20
- Ethereum Improvement Proposals — ERC-2612
- Ethereum Improvement Proposals — EIP-712
- MetaMask — راهنمای رسمی فیشینگ امضا
- MetaMask — راهنمای رسمی لغو مجوز توکن
این مطلب راهنمای عمومی حقوقی و فنی است. انتخاب عنوان اتهامی، مرجع رسیدگی، امکان طرح دعوا، درخواستهای کارشناسی و نتیجه پیگیری باید با مدارک و شرایط واقعی هر پرونده سنجیده شود.

